はじめに
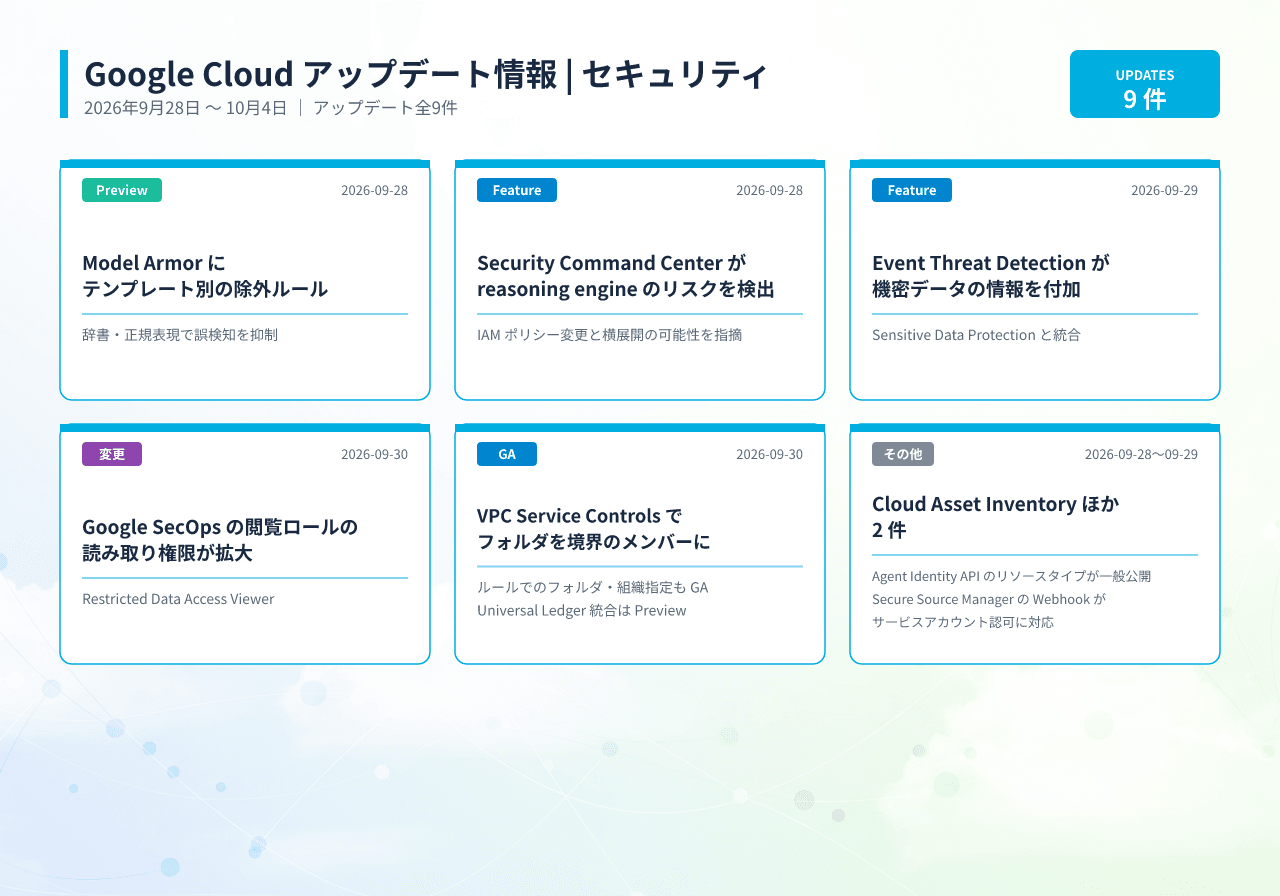
2026年9月28日〜10月4日の Google Cloud セキュリティカテゴリでは、VPC Service Controls で、フォルダをサービス境界のメンバーにする機能と、ingress / egress ルールでフォルダや組織を指定する機能が一般提供(GA)になりました。ほかにも、Google SecOps の閲覧用ロールの権限拡大、Security Command Center の検出の拡充、Model Armor の誤検知対策などが公開されています。
本記事では、この期間に公開されたリリースノート9件を、リリース日の昇順で解説します。
なお、製品ごとに個別公開されるセキュリティ速報(Security Bulletin)は本記事の対象外です。
取り上げる範囲は、資産管理(Cloud Asset Inventory)、AI 保護(Model Armor)、リスク検出(Security Command Center)、ソースコード管理(Secure Source Manager)、セキュリティオペレーション(Google SecOps)、データ流出対策(VPC Service Controls)です。このうち Google SecOps のロール変更は、すでにロールを割り当てている利用者の閲覧範囲が変わる内容です。IT・セキュリティ担当者の方は割り当て状況の確認に、経営層の方は権限統制の方針確認にお役立てください。
| 対象期間 | 2026年9月28日〜2026年10月4日 |
| 対象製品 | Google Cloud |
| 対象カテゴリ | セキュリティ |
| アップデート件数 | 9件 |
今回のアップデート一覧
アップデート詳細
1. Model Armor — テンプレート別の除外ルールで誤検知を抑制(Preview・2026年9月28日)
Model Armor(生成 AI モデルへの悪意ある入力や望ましくない出力からの保護を担う仕組み)で、テンプレート別の除外ルール(template-specific exclusion rules)が Preview として提供されました。検出の誤検知(false positive)を抑えるためのルールを、テンプレートごとに設定できます。
🔍 何が変わったのか
- 辞書(単語やフレーズのリスト)と正規表現のルールを構成できるようになりました
- 対象は、プロンプトインジェクションおよびジェイルブレイクの検出と、責任あるAIの安全フィルタです
- 提供段階は Preview です
💼 こんな場面で活用できます(ユースケース)
社内向けの生成 AI アプリケーションに Model Armor を組み込んでいる開発者・AI 活用推進の担当者が対象です。業務で日常的に使う語句や定型文が、攻撃的な入力として誤って検出されることがあります。そうした語句を辞書や正規表現で除外し、テンプレート単位で検出の挙動を調整できます。
✨ 導入メリット
- 誤検知による正当な利用の遮断を減らし、利用者の業務を止めにくくなります
- テンプレートごとに設定できるため、アプリケーションの用途に合わせて調整範囲を分けられます
📚 公式ソース
- 製品ドキュメント: テンプレート固有の除外ルールを構成する
- リリースノート: Google Cloud release notes - September 28, 2026
2. Security Command Center — Risk Engine が IAM ポリシーを変更できる reasoning engine を検出(2026年9月28日)
Security Command Center(クラウドのセキュリティリスクを一元的に管理する仕組み)の Risk Engine が、IAM ポリシーを変更でき、かつ横展開(侵入した環境から別のリソースへ移動していく攻撃の手口)を行える reasoning engine を検出し、報告するようになりました。
🔍 何が変わったのか
- Risk Engine が、IAM ポリシーの変更と横展開が可能な reasoning engine を検出・報告します
- これらの検出結果は toxic combination(複数のセキュリティ上の問題が特定のパターンで同時に存在し、攻撃者が重要なリソースへ到達する道筋になりうる状態)として生成されます
💼 こんな場面で活用できます(ユースケース)
reasoning engine のリソースを利用している組織のセキュリティ担当者が対象です。IAM ポリシーを変更できる権限は、悪用されると権限の拡大や横展開につながる可能性があります。Security Command Center の検出結果から、権限の見直しが必要な reasoning engine を特定できます。
✨ 導入メリット
- reasoning engine が持つ権限のリスクを、既存のリスク管理の画面で把握できます
- toxic combination として示されるため、個別の設定ではなく組み合わせとして対処の優先度を判断しやすくなります
- 権限設計を見直す際の根拠として、検出結果を使えます
📚 公式ソース
- 製品ドキュメント: 有害な組み合わせとチョークポイントの概要
- リリースノート: Google Cloud release notes - September 28, 2026
3. Security Command Center — Event Threat Detection の検出結果に機密データの情報を付加(2026年9月29日)
Security Command Center の Event Threat Detection(ログを監視して脅威を検出するサービス)が、Sensitive Data Protection(機密データを検出・分類するサービス)と統合されました。機密性の高いリソースに影響する検出結果が、追加の情報で補強されます。
🔍 何が変わったのか
- Event Threat Detection と Sensitive Data Protection が統合されました
- 前提条件: Sensitive Data Protection の検出スキャン(discovery scan)を有効にし、その結果を Security Command Center に送るよう設定している必要があります
- 対象: BigQuery と Cloud Storage のリソースです。Event Threat Detection は、これらのリソースの機密性に関するメタデータを使って検出結果を調整できます
- カテゴリの変更: Sensitive Data Protection が機密性を高(high)または中(moderate)と判定したリソースでは、検出結果のカテゴリが、機密データに影響することを示すカテゴリに変わります。公式ドキュメントでは、漏えいしたサービスアカウントキーが機密性の高いバケットへのアクセスに使われた場合、Initial Access: Leaked Service Account Key Used が Initial Access: Leaked Service Account Key Affecting Sensitive Data に変わる例が示されています
- 重大度の引き上げ: 検出結果の既定の重大度が High 未満(Low または Medium)の場合、重大度が1段階引き上げられます(例: Medium から High)
- この補強に対応するのは一部の検出ルールで、対応ルールの一覧は公式ドキュメントの「Event Threat Detection default rules」の項に記載されています
💼 こんな場面で活用できます(ユースケース)
Security Command Center で日々の検出結果に対応しているセキュリティ運用担当者が対象です。脅威の検出が届いた時点で、対象のリソースが機密データに関わるかどうかが検出結果から分かれば、調査の順番を決める材料になります。
✨ 導入メリット
- 機密データに関わる検出が、カテゴリ名と重大度で見分けやすくなり、対応の優先度を決めやすくなります
📚 公式ソース
- 製品ドキュメント: Event Threat Detection の概要
- リリースノート: Google Cloud release notes - September 29, 2026
4. Google SecOps — Restricted Data Access Viewer ロールの読み取り権限が拡大(2026年9月30日)
Google SecOps(ログを集約して脅威の検知・調査を行うセキュリティオペレーション基盤)で、事前定義の IAM ロール Chronicle API Restricted Data Access Viewerが更新されました。すでにこのロールを割り当てている利用者の閲覧範囲が広がる変更です。
🔍 何が変わったのか
- このロールに、Chronicle API Viewer(roles/chronicle.viewer)ロールにある読み取り専用の権限がすべて含まれるようになりました
- ただし、グローバルなデータアクセス(chronicle.globalDataAccessScopes.permit)は含まれません
- ロールを割り当てられた利用者は、割り当てられたデータアクセススコープの範囲内で、Google SecOps の各機能を読み取り専用で参照できます
💼 こんな場面で活用できます(ユースケース)
データ RBAC(データへのアクセス範囲を利用者ごとに制限する仕組み)で、事業部やグループ会社ごとに閲覧範囲を分けている SecOps 管理者が対象です。範囲を限定した閲覧者にも、SOAR のケースや調査の状況を参照させたい場合があります。今回の変更により、データアクセススコープの制限を保ったまま、より多くの機能を閲覧できるようになります。
✨ 導入メリット
- 閲覧範囲を限定した利用者にも、調査やケースの状況を共有しやすくなります
- データアクセススコープによる制限は維持されるため、範囲の統制と情報共有を両立できます
✨ 使えるようになる機能
- ロールの割り当てを受けた利用者が、データアクセススコープの範囲内で、次の機能を読み取り専用で参照できます
- SOAR のケースとプレイブック
- 調査(investigations)
- 脅威コレクション(threat collections)
- 検出結果(findings)
- セキュリティ検証(security validation)
- 取り込み(ingestion)リソース
⚠️ 使えなくなる機能 / 変更点
- リリースノートに、廃止される機能の記載はありません
- 既存ロールの権限の範囲が変わります。このロールを割り当て済みの利用者には、上記の機能を含む読み取り権限が付与されます
- グローバルなデータアクセス(chronicle.globalDataAccessScopes.permit)は引き続き含まれません
🤔 判断観点
- 影響範囲: 自社でこのロールを誰に割り当てているか、割り当て先の一覧を確認する観点があります
- 閲覧範囲の妥当性: SOAR のケースやプレイブック、調査などを、割り当て先の利用者が参照してよいかを、社内の権限方針と照らし合わせる観点があります
- データアクセススコープの設定: 参照できる範囲はスコープで限定されます。各利用者に割り当てたスコープが現在の組織構成に合っているかを見直す観点があります
- 記録の更新: 権限設計書や監査資料にこのロールの権限を記載している場合、更新対象に含めるかを検討する観点があります
📚 公式ソース
- 製品ドキュメント: データの RBAC を構成する
- リリースノート: Google Cloud release notes - September 30, 2026
5. VPC Service Controls — フォルダの境界メンバー化と、ルールでのフォルダ・組織指定が GA、Universal Ledger 統合が Preview(2026年9月30日)
VPC Service Controls(Google Cloud のサービスの周囲に「サービス境界」を設け、データの持ち出しを防ぐ仕組み)で、3件の更新が公開されました。フォルダをサービス境界のメンバーにする機能と、ingress / egress ルールでフォルダや組織を指定する機能の2つが一般提供(GA)になり、Universal Ledger との統合が Preview としてサポートされました。
🔍 何が変わったのか
- ingress / egress ルールでのフォルダ・組織の指定(GA): Google Cloud のフォルダや組織を、ingress ルールと egress ルールのリソースとして使えるようになりました。サービス境界で保護されたリソースへの、またはそこからのアクセスを許可するルールを作成できます。その際、リソースの規模に起因する一般的な制限を回避できると案内されています
- サービス境界のフォルダメンバーシップ(GA): フォルダをサービス境界のメンバーとして構成できます。そのフォルダ階層に含まれるすべてのプロジェクトとサブフォルダが、自動的に保護されます
- Universal Ledger との統合(Preview): Universal Ledger と VPC Service Controls の統合が、Preview 段階としてサポートされました。対応状況は、公式ドキュメントの対応製品一覧に記載されています
💼 こんな場面で活用できます(ユースケース)
部門や環境ごとにフォルダを分けてプロジェクトを管理しているクラウド管理者・セキュリティ担当者が対象です。フォルダを境界のメンバーにすると、その配下にあるプロジェクトとサブフォルダが自動的に保護対象になります。
✨ 導入メリット
- フォルダ単位で境界を構成でき、プロジェクト追加時の設定漏れによる保護の抜けを防ぎやすくなります
- ingress / egress ルールにフォルダや組織を指定できるため、多数のプロジェクトを列挙するルールを組まずに済みます
- GA になったことで、サポート体制を前提とした本番環境での採用を検討できます
📚 公式ソース
- 製品ドキュメント: 上り(内向き)と下り(外向き)のルール / サービス境界でのフォルダのサポート / サービス境界でフォルダを構成する / サポートされているプロダクトと制限事項
- リリースノート: Google Cloud release notes - September 30, 2026
6. Cloud Asset Inventory — Agent Identity API のリソースタイプが一般公開(2026年9月28日)
Cloud Asset Inventory(クラウド上の資産=リソースの一覧や変更履歴を横断的に扱う仕組み)で、Agent Identity API のリソースタイプ agentidentity.googleapis.com/AuthProvider が各 API を通じて一般公開されました。
🔍 何が変わったのか
- 追加されたリソースタイプは agentidentity.googleapis.com/AuthProvider です
- 対象となる API は、ExportAssets、ListAssets、BatchGetAssetsHistory、QueryAssets、Feed、および Search(SearchAllResources、SearchAllIamPolicies)です
💼 こんな場面で活用できます(ユースケース)
クラウド上の資産を棚卸しし、構成の変化を監視しているクラウド管理者・セキュリティ担当者が対象です。Agent Identity API のリソースを、ほかのリソースと同じ API で一覧・検索・エクスポートできるようになります。
✨ 導入メリット
- AuthProvider リソースを、既存の資産管理の仕組みの対象に含められます
- 変更履歴(BatchGetAssetsHistory)やフィード(Feed)を使って、構成の変更を検知する処理を組み立てられます
- エクスポートと検索の対象に含まれるため、棚卸しに組み込めます
📚 公式ソース
- 製品ドキュメント: Method: exportAssets / アセットの一覧表示 / Method: batchGetAssetsHistory / Method: queryAssets / REST Resource: feeds / Method: searchAllResources / Method: searchAllIamPolicies
- リリースノート: Google Cloud release notes - September 28, 2026
7. Secure Source Manager — Webhook がサービスアカウント認可に対応(2026年9月29日)
Secure Source Manager(Google Cloud のマネージドなソースコードリポジトリ)の Webhook(リポジトリで起きたイベントを外部のシステムへ通知する仕組み)が、サービスアカウントによる認可をサポートしました。
🔍 何が変わったのか
- Secure Source Manager の Webhook で、サービスアカウントによる認可を使えるようになりました
- 公式ドキュメントでは、この認可を有効にすると、Secure Source Manager がリポジトリのサービスアカウントの OIDC ID トークン(Google が署名した ID トークン)を作成し、Webhook のリクエストに付けて送信すると説明されています
- 概要と設定手順は、公式ドキュメント「Webhooks overview」と「Set up webhooks」に案内されています
💼 こんな場面で活用できます(ユースケース)
コードの変更をきっかけにビルドやデプロイを自動で起動している開発チーム・プラットフォームチームが対象です。Webhook の通知先となるシステムに対して、サービスアカウントの ID で認可を行う構成を選べるようになります。
✨ 導入メリット
- 通知の送信元をサービスアカウントとして扱えるため、Google Cloud の ID 管理の枠組みで認可を設計できます
- 開発パイプラインの連携を、組織の権限管理の方針に揃えやすくなります
📚 公式ソース
- 製品ドキュメント: Webhook の概要 / Webhook を設定する
- リリースノート: Google Cloud release notes - September 29, 2026
まとめ
2026年9月28日〜10月4日のセキュリティカテゴリでは、VPC Service Controls で、フォルダをサービス境界のメンバーにする機能と、ingress / egress ルールでフォルダや組織を指定する機能が一般提供(GA)になりました。プロジェクトが増えても境界の設定を追加せずに保護範囲を保てるため、クラウドの利用規模が広がる組織で運用負荷を抑える選択肢になります。Security Command Center は reasoning engine の権限リスクを toxic combination として検出するようになり、生成 AI の保護を担う Model Armor では誤検知を抑える除外ルールが Preview として加わりました。
運用中の権限に関わる項目もあります。Google SecOps の Chronicle API Restricted Data Access Viewer ロールは、データアクセススコープの範囲内で閲覧できる機能が広がりました。このロールを割り当てている場合は、割り当て先と閲覧範囲が社内の方針に合っているかを確認するところから、公式ドキュメントをもとに進めていただければと思います。
関連 XIMIX 記事
Google Cloud アップデート情報をシリーズでご覧になりたい方は、アップデート情報一覧から過去の記事もご確認いただけます。
XIMIX からのご案内
XIMIX(サイミクス)は NI+C が運営する Google Cloud プレミアパートナーサービスです。Google Cloud / Google Workspace の導入・活用支援、セキュリティ強化、データ活用などをご支援しています。本記事で取り上げた VPC Service Controls や Security Command Center、Google SecOps などの活用にご関心がありましたら、お気軽にご相談ください。
- XIMIX について: https://ximix.niandc.co.jp/about-ximix
参考資料
- Google Cloud Release Notes: https://cloud.google.com/release-notes
- Google SecOps リリースノート: https://docs.cloud.google.com/chronicle/docs/secops/release-notes
- Google SecOps SOAR リリースノート: https://docs.cloud.google.com/chronicle/docs/soar/release-notes
執筆者紹介