はじめに
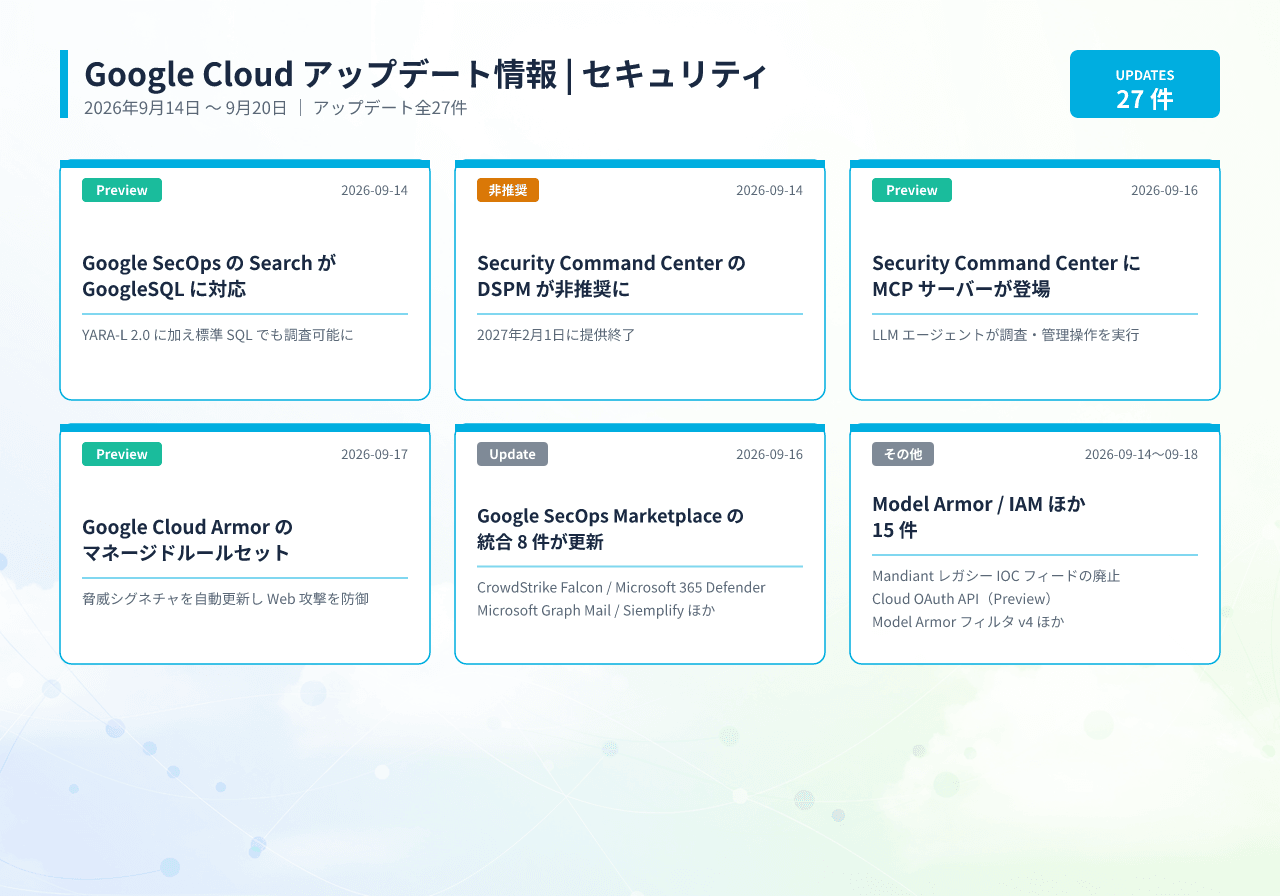
セキュリティ運用では、新しく使えるようになった機能を取り込む作業と、これから使えなくなる機能に備える作業の両方が必要になります。2026年9月14日〜9月20日の Google Cloud セキュリティカテゴリには、その両方が含まれていました。調査・分析を進めやすくする新機能が複数登場する一方で、提供終了の期日が示された機能や、既定のバージョンが切り替わる機能の告知もあります。
本記事では、この期間に公開された Google Cloud セキュリティカテゴリのリリースノート27件を、内容が重複する項目を整理したうえで解説します。なお、製品ごとに個別公開されるセキュリティ速報(Security Bulletin)は本記事の対象外です。
取り上げる範囲は、セキュリティオペレーション(Google SecOps / SecOps SIEM / SecOps Marketplace)、クラウドセキュリティ管理(Security Command Center)、権限・認証(Identity and Access Management / Policy Intelligence)、資産管理(Cloud Asset Inventory)、ネットワーク保護(Google Cloud Armor / Secure Web Proxy)、AI 保護(Model Armor)です。リリース日の昇順で並べています。
このうち、Security Command Center の Data Security Posture Management の非推奨(2027年2月1日に提供終了)、Google SecOps の Mandiant レガシー IOC フィードの廃止(2027年3月18日以降に削除)、Model Armor のフィルタバージョンの切り替えは、自社の利用状況によって確認が必要になりうる内容です。経営層の方には投資判断とリスク管理に、IT・セキュリティ担当者の方には適用判断と移行計画に関わります。
| 対象期間 | 2026年9月14日〜2026年9月20日 |
| 対象製品 | Google Cloud |
| 対象カテゴリ | セキュリティ |
| アップデート件数 | 27件(重複する内容や同種の更新を整理し、16トピックとして解説) |
今回のアップデート一覧
アップデート詳細
1. Google SecOps — Search で GoogleSQL によるクエリがサポート(public preview)
Google SecOps(ログを集約して脅威の検知・調査を行うセキュリティオペレーション基盤)の Search で、GoogleSQL を使ってセキュリティデータを問い合わせられるようになりました(2026年9月14日、public preview)。これまでの YARA-L 2.0(Google SecOps の検知ルール記述言語)に加えて、業界標準の SQL を選べます。
🔍 何が変わったのか
- 公式リリースノートでは、GoogleSQL が YARA-L 2.0 に対する「柔軟で強力な業界標準の代替手段」と案内されています
- GoogleSQL は、広範なデータ探索、統計的な集計、詳細に踏み込むアドホック調査に最適化されていると記載されています
- クエリ対象には、UDM イベント(正規化されたイベントデータ)、エンティティグラフ、検知ルール、ケース管理データなどのテレメトリテーブルが挙げられています(これらに限定されない旨も記載されています)
- 記法は、標準的な宣言型 SQL と、処理を順番につないでいく Piped SQL 構文のいずれかを利用できます
- 本機能は public preview 段階です
💼 こんな場面で活用できます(ユースケース)
SOC(セキュリティ監視チーム)のアナリストやセキュリティデータ分析の担当者が対象です。インシデント調査では、「特定条件に合致するイベントを一覧したい」だけでなく、「期間ごとの件数推移を集計したい」「複数のテーブルを突き合わせたい」といった探索的な分析が必要になります。SQL に慣れたデータ分析担当者であれば、YARA-L 2.0 を新たに習得しなくても調査に参加できる、という進め方も検討できます。
✨ 導入メリット
- SQL の知識を活かせるため、セキュリティ調査に参加できる人材の幅が広がり、属人化の解消につながります
- 集計やアドホック調査を同じ基盤の中で完結でき、調査のスピード向上に寄与します
- 宣言型 SQL と Piped SQL を選べるため、分析の内容に応じた書き方を選択できます
📚 公式ソース
- 製品ドキュメント: Get started with GoogleSQL
- リリースノート: Google Cloud release notes - September 14, 2026
2. Google SecOps / SecOps SIEM — Mandiant レガシー IOC フィードが廃止(非推奨)
Google SecOps および Google SecOps SIEM で、3つの脅威インテリジェンスフィードが非推奨(DEPRECATION)となり、将来的に削除されることが告知されました(2026年9月14日)。既存の設定に影響しうる内容です。なお、同じ内容が2つの製品のリリースノートに掲載されているため、1つのトピックとしてまとめています。
🔍 何が変わったのか
- MANDIANT_ACTIVE_BREACH_IOC、MANDIANT_FUSION_IOC、OPEN_SOURCE_INTEL_IOC の3つのフィードが、GTI_IOC フィードを推奨する形で非推奨になりました
- 2027年3月18日以降に、これら3つのフィードが削除されると案内されています
- 移行方法については、公式ドキュメント「Migrate Mandiant legacy feeds to GTI」が案内されています
💼 こんな場面で確認が必要です(ユースケース)
Google SecOps で脅威インテリジェンスフィードを取り込み、検知や調査に活用している SecOps エンジニア・セキュリティ運用担当者が対象です。IOC(Indicator of Compromise: 侵害の痕跡を示す情報)フィードは、検知ルールやダッシュボード、調査フローから参照されていることがあります。まずは自社のテナントで、対象の3フィードが有効化されているかどうかを確認することが出発点になります。
✨ 使えるようになる機能
- 本告知は非推奨(DEPRECATION)に関する内容であり、公式リリースノートでハイライトされた新機能はありません
- 移行先として GTI_IOC フィードが案内されています
⚠️ 使えなくなる機能 / 変更点
- 2027年3月18日以降、MANDIANT_ACTIVE_BREACH_IOC、MANDIANT_FUSION_IOC、OPEN_SOURCE_INTEL_IOC の3フィードが削除されます
- 公式リリースノートに、上記以外の廃止項目・既知の不具合・CVE 情報の記載はありません
🤔 判断観点
- 影響範囲の特定: 自社の Google SecOps で、対象3フィードのいずれかを有効化しているかを確認する観点があります。利用していなければ、今回の告知による作業は案内されていません
- 参照箇所の洗い出し: フィードを利用している場合、そのデータを参照している検知ルール・ダッシュボード・調査手順がどれかを整理する観点があります
- 期限までの猶予: 削除は2027年3月18日以降と示されています。年度計画のどこに移行検証を組み込むかを検討する観点があります
- 検証推奨事項: GTI_IOC フィードへ移行した際に、従来の検知結果と比べて過不足がないかを検証環境で確認する観点があります
- ロールアウト戦略: 3フィードを同時に切り替えるか、影響の小さいものから段階的に移行するかを検討する観点があります
- ドキュメントの継続確認: 削除予定日までに追加の案内が出る可能性を踏まえ、公式の非推奨一覧を定期的に確認する観点があります
📚 公式ソース
- 製品ドキュメント: Migrate Mandiant legacy feeds to GTI / Google SecOps deprecations
- リリースノート: Google Cloud release notes - September 14, 2026
3. Secret Manager(Parameter Manager)— CRC32C チェックサムによるデータ整合性の検証に対応
Parameter Manager(アプリケーションの設定値=パラメータを一元管理する機能。Secret Manager のドキュメント体系に含まれます)が、CRC32C チェックサムに対応しました(2026年9月14日)。
🔍 何が変わったのか
- パラメータバージョンを追加する(add)ときと、アクセスする(access)ときに、CRC32C チェックサムによるデータ整合性の検証がサポートされました
- チェックサムとは、データから計算した短い値を突き合わせることで「途中で内容が変わっていないか」を確かめる仕組みです
💼 こんな場面で活用できます(ユースケース)
アプリケーションの設定値を Parameter Manager で管理している開発チーム・プラットフォーム担当者が対象です。設定値は、アプリケーションの挙動を左右する重要なデータです。書き込み時や読み取り時に内容が意図せず変化していないかを検証できるようにすることで、「設定は正しいはずなのに動作がおかしい」といった調査の切り分けを進めやすくなります。
✨ 導入メリット
- 設定値の書き込み・読み取り時にデータ整合性を検証でき、運用品質の向上に寄与します
- 障害調査の際に「データそのものが変化していないか」を確認する手段が増え、切り分けの手戻りを減らせます
📚 公式ソース
- 製品ドキュメント: Data integrity assurance(Parameter Manager)
- リリースノート: Google Cloud release notes - September 14, 2026
4. Security Command Center — Data Security Posture Management が非推奨に(2027年2月1日に提供終了)
Security Command Center(クラウドのセキュリティリスクを一元的に管理する仕組み)の Data Security Posture Management(DSPM)が非推奨となり、2027年2月1日に提供終了(shut down)となることが告知されました(2026年9月14日)。利用中の組織では、計画的な確認が必要になりうる内容です。
🔍 何が変わったのか
- Data Security Posture Management が非推奨となり、2027年2月1日に提供終了(shut down)となると案内されています
- 公式リリースノートでは、コントロールと代替となる検出機能(alternative detection capabilities)について、Security Command Center の「Data security」ドキュメント内のデータセキュリティフレームワークの項を参照するよう案内されています
💼 こんな場面で確認が必要です(ユースケース)
Security Command Center でデータセキュリティの状況を可視化・評価している IT 部門・セキュリティ担当者、および監査対応の担当者が対象です。DSPM は、機微なデータがどこに置かれ、どのようなリスクにさらされているかを把握する用途で使われます。自社のレポーティングや監査資料の中で DSPM の結果を参照している箇所があるかどうかが、確認の出発点になります。
✨ 使えるようになる機能
- 本告知は非推奨に関する内容であり、公式リリースノートでハイライトされた新機能はありません
- 公式ドキュメントでは、コントロールおよび代替となる検出機能に関する情報が案内されています
⚠️ 使えなくなる機能 / 変更点
- Data Security Posture Management は非推奨となり、2027年2月1日に提供終了となります
- 公式リリースノートに、移行手順の詳細・既知の不具合・CVE 情報の記載はありません(代替となる検出機能については上記ドキュメントの参照が案内されています)
🤔 判断観点
- 影響範囲の特定: 自社の Security Command Center で DSPM を有効化しているか、その結果を誰が・何の目的で参照しているかを確認する観点があります
- 代替手段の検討: 公式ドキュメントに案内されているデータセキュリティフレームワークと代替の検出機能を確認し、現在の用途を満たせるかを評価する観点があります
- 期限までの猶予: 提供終了は2027年2月1日と示されています。監査サイクルや年度計画のどこで移行を検討するかを決める観点があります
- レポーティングへの影響: 経営報告・監査資料に DSPM の指標を組み込んでいる場合、指標の定義をどう置き換えるかを検討する観点があります
- ダウンタイム想定: 本告知は機能の提供終了であり、システム停止を伴う作業は案内されていません。運用フローの見直しが中心になる点を踏まえて計画する観点があります
📚 公式ソース
- 製品ドキュメント: Security Command Center — Data security framework
- リリースノート: Google Cloud release notes - September 14, 2026
5. Cloud Asset Inventory — 対応リソースタイプが追加
Cloud Asset Inventory(クラウド上の資産=リソースの一覧や変更履歴を横断的に扱う仕組み)で、API から扱えるリソースタイプが追加されました。
🔍 何が変わったのか
| 公開日 | 対象 API / サービス | 追加されたリソースタイプ |
| 2026年9月15日 | Network Management API | networkmanagement.googleapis.com/VpcFlowLogsConfig |
| 2026年9月17日 | Developer Connect / Workload Manager | developerconnect.googleapis.com/InsightsConfig / workloadmanager.googleapis.com/Evaluation |
| 2026年9月17日 | Cloud TPU API | tpu.googleapis.com/QueuedResource |
- いずれのリソースタイプも、ExportAssets、ListAssets、BatchGetAssetsHistory、QueryAssets、Feed の各 API を通じて一般公開(publicly available)されています
- 2026年9月17日の Developer Connect / Workload Manager の項目では、上記に加えて SearchAllResources と SearchAllIamPolicies の各 API も対象として記載されています
💼 こんな場面で活用できます(ユースケース)
クラウド資産の棚卸しやガバナンスを担う IT 部門・クラウド管理者が対象です。Cloud Asset Inventory は、「組織内にどのようなリソースが存在し、いつ変更されたか」を横断的に把握するための土台になります。対応リソースタイプが増えることで、資産一覧の網羅性が高まり、構成変更の検知や監査資料の作成を自動化しやすくなります。
✨ 導入メリット
- 資産一覧の網羅性が高まり、把握できていないリソースを減らす方向で運用を進められます
- 変更履歴(BatchGetAssetsHistory)やフィード(Feed)を通じて、構成変更の検知を自動化しやすくなります
- 棚卸し作業の自動化により、監査対応にかかる工数の削減に寄与します
📚 公式ソース
- 製品ドキュメント: Cloud Asset Inventory — ListAssets / ExportAssets / Feed API
- リリースノート: Google Cloud release notes - September 15, 2026 / Google Cloud release notes - September 17, 2026
6. Confidential Space — H100 GPU と Intel Trust Authority による構成証明(attestation)の対応が一般提供(GA)
Confidential Space(処理中のデータを保護しながら、複数の関係者のデータを安全に扱うための実行環境)で、新しいイメージ 260800 が提供されました(2026年9月15日)。あわせて、H100 GPU 上での Confidential Space 対応が、Intel Trust Authority(ITA)による証明(attestation)とともに一般提供(GA)となりました。
🔍 何が変わったのか
- H100 GPU(マシンファミリー a3-highgpu-1g)上での Confidential Space のサポートが、Intel Trust Authority(ITA)の attestation とあわせて一般提供(GA)になりました
- attestation(証明)とは、実行環境が想定どおりの構成であることを第三者が検証できる形で示す仕組みです
💼 こんな場面で活用できます(ユースケース)
機微なデータを扱う AI・機械学習のワークロードを検討している IT 部門・データ活用推進の担当者が対象です。GPU を使った処理は、学習や推論で大きな計算能力を必要とします。処理中のデータを保護した状態で GPU を利用でき、かつ実行環境の正当性を証明できることで、複数組織でのデータ連携や、厳しい統制が求められる業務での AI 活用を検討しやすくなります。
✨ 導入メリット
- 一般提供(GA)となったため、本番環境での採用を検討しやすくなります
- 処理中のデータ保護と GPU の計算能力を両立でき、AI 活用の適用範囲が広がります
- attestation によって実行環境の正当性を示せるため、関係者間の合意形成や監査対応の材料になります
📚 公式ソース
7. Google SecOps / SecOps SIEM — パーサー構文の Grok フィルタに match_all オプションが追加
Google SecOps および Google SecOps SIEM のパーサー構文(取り込んだログを解析して項目に分解するための記述)が更新され、Grok フィルタで match_all オプションを利用できるようになりました(2026年9月15日)。
🔍 何が変わったのか
- match_all を指定すると、フィールド内で重複しないパターンの出現箇所をすべて抽出できます。従来は最初に一致した1件のみが返されていました
- Grok とは、決まった形式でないテキストログから、パターンを使って項目を取り出す仕組みです
💼 こんな場面で活用できます(ユースケース)
ログの取り込みと正規化を担当する SecOps エンジニア・データ基盤担当者が対象です。1つのログ行の中に、IP アドレスやファイルパス、ユーザー名などが複数含まれるケースは珍しくありません。これまで最初の1件しか取り出せなかった場面でも、すべての出現箇所を抽出できるようになるため、カスタムパーサーで回避策を書く必要が減る方向で検討できます。
✨ 導入メリット
- 1行に複数含まれる値を取りこぼさずに抽出でき、検知や調査の精度向上に寄与します
- 複雑な回避策を書かずに済むため、パーサーの保守負荷を抑えられます
- 正規化されたデータの質が上がることで、後続の分析・レポートの信頼性が高まります
📚 公式ソース
- 製品ドキュメント: Parser syntax reference — Grok match_all option
- リリースノート: Google Cloud release notes - September 15, 2026
8. Policy Intelligence — Policy Troubleshooter がエージェント ID のアクセス診断に対応
Policy Intelligence(アクセス権限の分析・診断を担う機能群)の Policy Troubleshooter が、エージェント ID(agent identities)に対するアクセス診断に対応しました(2026年9月15日)。AI エージェントが自らの権限で動作する際に、「なぜアクセスできたのか/できなかったのか」を確認できます。
🔍 何が変わったのか
- 診断できるポリシーとして、IAM 許可ポリシー(allow policies)、拒否ポリシー(deny policies)、プリンシパルアクセス境界ポリシー(principal access boundary policies)が挙げられています
- 対象は、自らの権限(own authority)で動作するエージェントです
- 診断の起点としては、エージェントのプリンシパル識別子を入力する方法と、アクセス拒否イベントのエラー ID を使って診断する方法の2つが案内されています
💼 こんな場面で活用できます(ユースケース)
AI エージェントを業務に組み込んでいる IT 部門・プラットフォームチームが対象です。エージェントが自らの権限でリソースへアクセスする構成では、「エージェントが処理に失敗したが、権限の問題なのか別の原因なのか」の切り分けが必要になります。アクセス拒否イベントのエラー ID から診断を始められるため、発生した事象を起点に原因へたどり着きやすくなります。
✨ 導入メリット
- エージェントの権限トラブルを診断でき、原因調査にかかる時間を短縮できます
- 許可・拒否・プリンシパルアクセス境界の3種類を横断して確認でき、複雑な権限構成の把握に役立ちます
- 必要以上の権限を与えずに問題を解消しやすくなり、最小権限の運用を保ちやすくなります
📚 公式ソース
- 製品ドキュメント: Troubleshooting access / Agent identities overview
- リリースノート: Google Cloud release notes - September 15, 2026
9. Google SecOps Marketplace — 8つの統合が更新
Google SecOps Marketplace(セキュリティオペレーション基盤と各種製品をつなぐ「統合」を提供するマーケットプレース)で、8件の統合アップデートが公開されました(2026年9月16日)。いずれも既存の統合に対する更新です。
🔍 何が変わったのか
| 統合 / バージョン | 更新内容 |
| Palo Alto Cortex XDR バージョン 33.0 |
Download File アクションに Unzip File パラメータが追加され、取得に失敗した場合のエラー処理が改善されました |
| CyberArk PAM バージョン 13.0 |
新しいジョブ Sync Integration Credentials Job が追加されました |
| Microsoft Graph Mail Delegated バージョン 24.0 |
Send Email アクションが S/MIME の電子署名・暗号化に対応しました。Microsoft Graph Mail Delegated Connector では、HTML の URL 抽出、添付ファイルの除外、イベントフィールドの除外、S/MIME 署名検証のバイパスに対応しました |
| CrowdStrike Falcon バージョン 82.0 |
Contain Endpoint と Lift Contained Endpoint の各アクションで、ホスト隔離状態のばたつき(flapping)を防ぐようポーリングのロジックが更新されました |
| Microsoft 365 Defender バージョン 32.0 |
Microsoft 365 Defender - Incidents Connector でレート制限の処理とタイムスタンプ更新の仕組みが改善されました。Sync Alerts ジョブには Sync Direction と Closed Reason Mapping のパラメータが追加され、空白のみのコメントをスキップするなどコメント処理が改善されました |
| Microsoft Graph Security バージョン 29.0 |
統合部分に Login API Root と API Root のパラメータが追加され、Microsoft Sovereign / GCC High 環境に対応しました |
| Microsoft Graph Mail バージョン 47.0 |
Send Email アクションが S/MIME の電子署名・暗号化に対応しました。Microsoft Graph Mail Connector では、HTML の URL 抽出、添付ファイルの除外、イベントフィールドの除外、S/MIME 署名検証のバイパスに対応しました |
| Siemplify バージョン 113.0 |
新しいアクション Attach Playbook to Case が追加されました |
💼 こんな場面で活用できます(ユースケース)
SOC やインシデント対応の自動化を担う SecOps エンジニアが対象です。たとえばエンドポイントの隔離は影響の大きい操作であり、CrowdStrike Falcon の隔離・隔離解除で状態が繰り返し切り替わると、対応の判断がつきにくくなります。ポーリングのロジックが改善されることで、自動化フローの安定性を高める方向で検討できます。また、メール関連の統合が S/MIME の署名・暗号化に対応したことで、フィッシング調査などで扱うメールの検証や、対応通知の送信を統合の中で完結させやすくなります。
✨ 導入メリット
- 自動化フローの安定性が高まり、誤動作による手戻りを減らせます
- S/MIME 対応やソブリン環境への対応により、統制要件の厳しい環境でも統合を活用しやすくなります
- 新しいアクション・ジョブの追加により、プレイブック(対応手順の自動化)の設計の幅が広がります
📚 公式ソース
- 製品ドキュメント: Google SecOps Marketplace integrations release notes
- リリースノート: Google Cloud release notes - September 16, 2026
10. Identity and Access Management — Cloud OAuth API が Preview で提供
Identity and Access Management(IAM: 誰に何を許可するかを管理する仕組み)で、Cloud OAuth API(cloudoauth.googleapis.com)が Preview として提供されました(2026年9月16日)。Workforce Identity Federation(社内の ID 基盤と Google Cloud を連携させる仕組み)との統合に向けた、専用のトークン交換・認証エンドポイントを提供します。
🔍 何が変わったのか
- 提供されるのは、OAuth 2.0 および OpenID Connect(OIDC) のトークン交換・認証エンドポイントです
- アプリケーションは、外部の資格情報、認可コード、リフレッシュトークンを Google Cloud のアクセストークンと交換できます
- また、認証済みユーザーのプロファイルクレーム(属性情報)や、エンタープライズグループのメンバーシップを取得できます
💼 こんな場面で活用できます(ユースケース)
社内の ID 基盤(IdP)と Google Cloud を連携させている IT 部門・アプリケーション開発担当者が対象です。既存の ID 基盤で認証したユーザーに、Google Cloud のリソースへアクセスさせる構成では、トークンの交換やユーザー属性・グループ情報の取得が必要になります。専用のエンドポイントが提供されることで、こうした連携処理を標準的な方法で実装しやすくなります。
✨ 導入メリット
- 既存の ID 基盤を活かした連携を組み立てやすくなり、アカウントの二重管理を減らす方向で検討できます
- グループメンバーシップを取得できるため、組織構造に沿ったアクセス制御の設計がしやすくなります
- 標準仕様(OAuth 2.0 / OIDC)に沿った実装により、開発・保守の見通しがよくなります
📚 公式ソース
- 製品ドキュメント: Cloud OAuth API overview / Exchange tokens with the Cloud OAuth API / Retrieve user info with the Cloud OAuth API / Retrieve enterprise groups with the Cloud OAuth API
- リリースノート: Google Cloud release notes - September 16, 2026
11. Secure Source Manager — Webhook がプルリクエストのコメントイベントに対応
Secure Source Manager(Google Cloud のマネージドなソースコードリポジトリ)の Webhook(イベント発生時に外部の URL へ通知を送る仕組み)が、Pull request comment のトリガーイベントに対応しました(2026年9月16日)。
🔍 何が変わったのか
- プルリクエストに対してコメントが追加・編集・削除されたタイミングで、通知をトリガーするよう設定できます
💼 こんな場面で活用できます(ユースケース)
ソースコードレビューの運用を担う開発チーム・DevOps 担当者が対象です。コードレビューのやり取りは、リポジトリの画面を見にいかないと気づきにくいことがあります。コメントの追加をトリガーにチャットツールへ通知を送る、あるいはレビュー状況を集計する仕組みへ連携するといった使い方が検討できます。
✨ 導入メリット
- レビューのやり取りに気づきやすくなり、開発のリードタイム短縮に寄与します
- コメントイベントを外部システムに集約でき、レビュー状況の可視化を進められます
- 定期的な確認作業を減らせるため、開発者の集中を妨げにくい運用を組み立てられます
📚 公式ソース
- 製品ドキュメント: Pull request comment event payload / Webhooks overview
- リリースノート: Google Cloud release notes - September 16, 2026
12. Security Command Center — MCP サーバーエンドポイントが Preview で提供
Security Command Center で、MCP サーバーエンドポイントが Preview として提供されました(2026年9月16日)。MCP(Model Context Protocol)は、AI アプリケーションやエージェントを外部のツール・データへ接続するための標準的な仕組みです。LLM(大規模言語モデル)エージェントから、Security Command Center 上の調査・管理作業を行えるようになります。
🔍 何が変わったのか
- LLM エージェントが Security Command Center で調査(investigative)および管理(management)のタスクを実行できるよう、MCP サーバーエンドポイントが提供されました
- 提供されるエンドポイントは、Security Command Center と Security Command Center Management の2つです
- 本機能は Preview 段階です
💼 こんな場面で活用できます(ユースケース)
クラウドセキュリティの運用を担う IT 部門・セキュリティ担当者が対象です。検出された脆弱性や設定不備の一覧を確認し、優先度を判断する作業には、コンソールでの操作と確認の往復が発生します。AI アプリケーションから問い合わせられるようになることで、「特定のプロジェクトで検出されている重大な項目は何か」といった確認を対話的に進める運用が検討できます。
✨ 導入メリット
- 調査・管理の作業を AI アプリケーション経由で進められ、確認作業の効率化に寄与します
- 既存の AI アプリケーションから接続できるため、専用ツールを用意せずに検証を始められます
- セキュリティ状況の把握が速くなることで、対応の意思決定スピード向上につながります
📚 公式ソース
- 製品ドキュメント: Security Command Center MCP reference / Security Command Center Management MCP reference
- リリースノート: Google Cloud release notes - September 16, 2026
13. Google Cloud Armor — マネージドルールセットが Preview で提供
Google Cloud Armor(DDoS 対策と Web アプリケーションファイアウォール=WAF の機能を提供するサービス)で、マネージドルールセット(managed rulesets)が Preview として提供されました(2026年9月17日)。
🔍 何が変わったのか
- Cloud Armor のマネージドルールセットにより、バックエンドサービスと API を幅広い Web アプリケーションの脅威から保護できるようになりました
- 保護には、自動的に最新の状態に保たれる脅威シグネチャが使用されます
💼 こんな場面で活用できます(ユースケース)
インターネットに公開している Web アプリケーションや API を運用する IT 部門・インフラ担当者が対象です。Web アプリケーションを狙った攻撃の手口は日々変化するため、防御ルールを自前で維持し続けるには相応の体制が必要です。脅威シグネチャが自動で更新されるルールセットを利用することで、ルール維持の負担を抑えながら保護を継続する運用が検討できます。
✨ 導入メリット
- 脅威シグネチャの更新が自動化されるため、ルール保守の運用負荷を抑えられます
- バックエンドサービスと API を対象にできるため、保護範囲の設計がしやすくなります
- 専任のセキュリティ人材が限られる組織でも、セキュリティ強化を進めやすくなります
📚 公式ソース
- 製品ドキュメント: Managed rules overview
- リリースノート: Google Cloud release notes - September 17, 2026
14. Secure Web Proxy — Cloud Trace と連携した分散トレーシングが Preview で提供
Secure Web Proxy(内部のワークロードから外部への通信を制御・保護するプロキシ)が、Cloud Trace(処理の流れを追跡する分散トレーシングのサービス)と統合され、分散トレーシングに対応しました(2026年9月17日、Preview)。
🔍 何が変わったのか
- 内部ワークロードから Secure Web Proxy のゲートウェイを経由して外部エンドポイントに至るまで、送信リクエストのライフサイクルを追跡できます
- この統合により、レイテンシのボトルネックの検出と接続エラーのトラブルシューティングに役立つと案内されています
- 本機能は Preview で提供されています
💼 こんな場面で活用できます(ユースケース)
外部サービスとの通信を統制しているインフラ担当者・アプリケーション運用担当者が対象です。プロキシを経由する構成では、「外部 API の応答が遅いのか、プロキシで時間がかかっているのか」といった切り分けが難しくなりがちです。リクエストの経路を追跡できることで、遅延や接続エラーの原因を特定しやすくなります。
✨ 導入メリット
- 通信経路のどこで時間がかかっているかを把握でき、障害対応の時間短縮に寄与します
- セキュリティ統制(プロキシ経由の通信)と可観測性を両立でき、統制強化に伴う運用負担を抑えられます
- Cloud Trace という既存の仕組みを利用するため、監視基盤を新たに用意せずに始められます
📚 公式ソース
- 製品ドキュメント: Secure Web Proxy — Distributed tracing overview / Track the lifecycle of outbound requests
- リリースノート: Google Cloud release notes - September 17, 2026
15. Google SecOps — Investigation Management のサイドパネルがリサイズ可能に
Google SecOps の刷新された Investigation Management(調査・ケース管理)の画面で、サイドパネルの幅を動的に変更できるようになりました(2026年9月18日)。
🔍 何が変わったのか
- 幅を変更できるのは、Case preview(ケースのプレビュー)と Alert and detection preview(アラート・検知のプレビュー)の各サイドパネルです
- 幅の調整には、マウス操作とキーボードショートカットのいずれも利用できます
- メインのケースキューから移動せずに、詳細なテレメトリ、解析済みの UDM レコード、生ログ(raw logs)を確認できます
💼 こんな場面で活用できます(ユースケース)
日々大量のアラートをトリアージ(優先度の振り分け)する SOC アナリストが対象です。生ログのように横に長い情報を確認する際、狭いパネルでは折り返しが多く読みづらくなります。パネル幅を必要に応じて広げられることで、ケースの一覧画面に戻らずに詳細を確認でき、調査の流れを途切れさせずに済みます。
✨ 導入メリット
- 画面遷移の回数を減らせるため、トリアージ作業の効率向上に寄与します
- 生ログや UDM レコードを見やすく表示でき、確認漏れを抑える方向で運用できます
- キーボードショートカットにも対応しており、操作の習熟に応じた使い方を選べます
📚 公式ソース
- 製品ドキュメント: Investigation and case management overview
- リリースノート: Google Cloud release notes - September 18, 2026
16. Model Armor — フィルタバージョン v4 が Latest の既定に、v3 が Stable へ昇格
Model Armor(生成 AI モデルへの悪意ある入力や望ましくない出力からの保護を担う仕組み)で、フィルタバージョンの構成が更新されました(2026年9月18日)。v4 が Latest エイリアスの既定となり、v3 が Stable エイリアスへ昇格します。既存テンプレートの設定によっては、自動的にバージョンが上がります。
🔍 何が変わったのか
- フィルタバージョン v4 が利用可能になり、Latest エイリアスの既定バージョンに設定されました
- フィルタバージョン v3 が、以下を除くすべてのサポート対象リージョンで Stable エイリアスへ昇格しました
- asia-northeast3 では、引き続き v1 が Stable バージョンのままです
- australia-southeast2 では、2026年9月25日に v3 が Stable バージョンになります
- テンプレートで Stable エイリアスを使用している場合、そのリージョンで v3 が Stable になった時点で自動的に v3 へアップグレードされます
💼 こんな場面で確認が必要です(ユースケース)
生成 AI を業務システムへ組み込み、入出力の安全性を Model Armor で担保している開発チーム・AI 活用推進の担当者が対象です。フィルタのバージョンが変わると、検出の挙動が変化する可能性があります。まずは自社のテンプレートが Latest / Stable のどちらのエイリアスを使っているか、あるいは特定バージョンを明示的に指定しているかを確認することが出発点になります。
✨ 使えるようになる機能
- フィルタバージョン v4 が利用可能になり、Latest エイリアスの既定となりました
- v3 が Stable エイリアスへ昇格し、安定版としての位置づけになりました(asia-northeast3 と、2026年9月25日より前の australia-southeast2 を除く)
- 各バージョンの内容については、公式の「Model Armor filter version history」が案内されています
⚠️ 使えなくなる機能 / 変更点
- フィルタバージョン v1(asia-northeast3 を除く。australia-southeast2 では2026年9月25日から)と v2 が Legacy ステータスへ移行し、2026年12月17日に提供終了(retire)となります
- テンプレートに v1 または v2 を明示的に設定しており、そのリージョンで当該バージョンが Legacy ステータスになっている場合、2026年12月17日までに v3 または Stable エイリアスへ移行する必要があると記載されています
- Stable エイリアスを使用しているテンプレートは、v3 が Stable になった時点で自動的にアップグレードされます(明示的な操作なしでバージョンが変わります)
- 公式リリースノートに、既知の不具合・CVE 情報の記載はありません
🤔 判断観点
- 影響範囲の特定: 自社の Model Armor テンプレートが、Latest / Stable のエイリアス指定か、v1 / v2 などの明示指定かを棚卸しする観点があります
- リージョン差の確認: 利用リージョンによって Stable の実体が異なります(asia-northeast3 は v1 のまま、australia-southeast2 は2026年9月25日に v3 へ)。マルチリージョン構成では、リージョンごとに挙動を確認する観点があります
- 自動アップグレードの是非: Stable エイリアスを使い続けて自動的に追従するか、バージョンを明示して変更タイミングを自社で制御するかを検討する観点があります
- 期限までの猶予: v1 / v2 の提供終了は2026年12月17日と示されています。移行検証をいつ実施するかを計画する観点があります
- 検証推奨事項: バージョン変更によって、フィルタの検出結果が従来と変わらないかを検証環境で確認する観点があります
- ロールアウト戦略: 複数のテンプレート・アプリケーションがある場合、影響の小さいものから段階的に切り替えるか、一括で切り替えるかを検討する観点があります
📚 公式ソース
- 製品ドキュメント: Model Armor — Version release timeline / Model Armor filter version history
- リリースノート: Google Cloud release notes - September 18, 2026
まとめ
2026年9月14日〜9月20日のセキュリティカテゴリでは、調査・分析の進めやすさに関わる新機能と、AI アプリケーションとの接続に関わる新機能が並びました。Google SecOps の Search における GoogleSQL 対応(public preview)により、SQL の知識を持つ人材が調査に参加しやすくなります。Security Command Center の MCP サーバーエンドポイント(Preview)は、セキュリティ状況の確認を AI アプリケーションから進める選択肢を広げます。ネットワーク面では、Google Cloud Armor のマネージドルールセットと Secure Web Proxy の分散トレーシングが、いずれも Preview で登場しました。
一方で、期日の示された変更も複数あります。Security Command Center の Data Security Posture Management は、2027年2月1日に提供終了となります。Google SecOps の Mandiant レガシー IOC フィードは、2027年3月18日以降に削除されます。Model Armor のフィルタバージョン v1 / v2 は、一部リージョンを除き 2026年12月17日に提供終了となります。いずれも自社の利用状況によって必要な対応が変わります。まずは「使っているかどうか」「どこから参照されているか」を確認するところから、公式ドキュメントをもとに計画づくりを進めていただければと思います。
関連 XIMIX 記事
Google Cloud アップデート情報をシリーズでご覧になりたい方は、アップデート情報一覧から過去の記事もご確認いただけます。
XIMIX からのご案内
XIMIX(サイミクス)は NI+C が運営する Google Cloud プレミアパートナーサービスです。Google Cloud / Google Workspace の導入・活用支援、セキュリティ強化、データ活用などをご支援しています。本記事で取り上げた Google SecOps や Security Command Center、Model Armor、Cloud Asset Inventory などの活用にご関心がありましたら、お気軽にご相談ください。
お問い合わせはこちら
- XIMIX について: https://ximix.niandc.co.jp/about-ximix
参考資料
- Google Cloud Release Notes: https://cloud.google.com/release-notes
- 2026-09-14: Google Cloud release notes - September 14, 2026
- 2026-09-15: Google Cloud release notes - September 15, 2026
- 2026-09-16: Google Cloud release notes - September 16, 2026
- 2026-09-17: Google Cloud release notes - September 17, 2026
- 2026-09-18: Google Cloud release notes - September 18, 2026
- Google SecOps リリースノート: https://docs.cloud.google.com/chronicle/docs/secops/release-notes
- Google SecOps 非推奨一覧: https://docs.cloud.google.com/chronicle/docs/deprecations
- Google SecOps Marketplace 統合リリースノート: https://docs.cloud.google.com/chronicle/docs/soar/marketplace-integrations/release-notes
執筆者紹介