はじめに
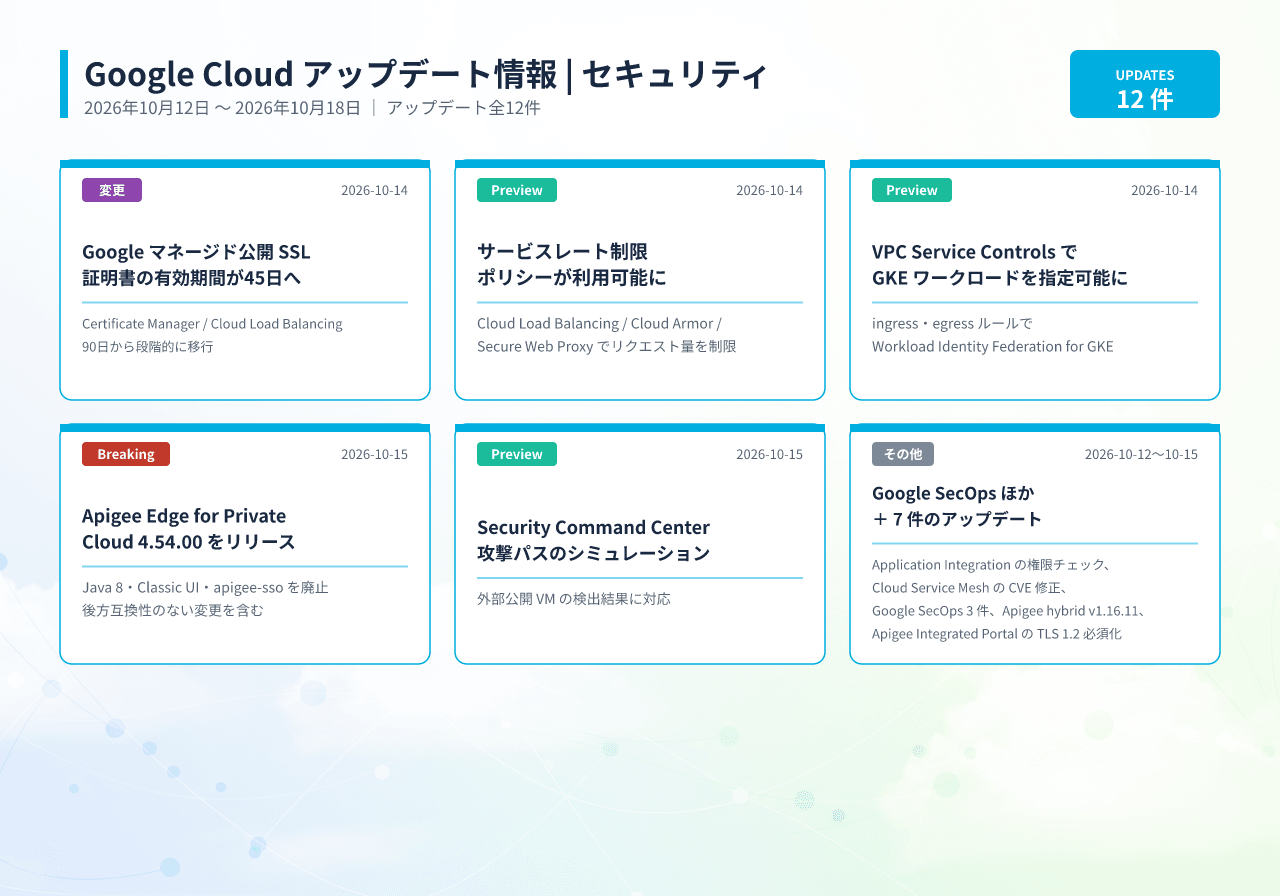
2026年10月12日〜18日の Google Cloud セキュリティカテゴリでは、Apigee Edge for Private Cloud 4.54.00 がリリースされました。Java 8 の廃止や Classic UI の削除など、後方互換性のない変更を含むリリースです。あわせて、Cloud Load Balancing・Cloud Armor・Secure Web Proxy でサービスレート制限が Preview として提供され、Google が管理する公開 SSL 証明書の有効期間は90日から45日へ順次移行します。
本記事では、この期間の主なアップデート12件を、リリース日の昇順で解説します。Application Integration、Cloud Service Mesh、Apigee hybrid のセキュリティ修正(脆弱性への対応)も取り上げます。
取り上げる範囲は、API 管理(Apigee)、システム連携(Application Integration)、サービスメッシュ(Cloud Service Mesh)、ネットワークの保護(Cloud Load Balancing、Cloud Armor、Secure Web Proxy、VPC Service Controls)、証明書(Certificate Manager)、セキュリティオペレーション(Google SecOps)、リスク検出(Security Command Center)です。このうち7件は、権限の確認やバージョンの更新など、運用中の環境での対応に関わる内容です。IT・セキュリティ担当者の方は自社の利用状況の確認に、経営層の方は移行計画の把握にお役立てください。このほか、Google SecOps では10月12日にサポート対象のデフォルトパーサーの一覧が更新されました。パーサーは順次更新されるため、各リージョンに反映されるまで1〜4日かかる場合があります。
| 対象期間 | 2026年10月12日〜2026年10月18日 |
| 対象製品 | Google Cloud |
| 対象カテゴリ | セキュリティ |
| アップデート件数 | 12件(主要トピック) |
今回のアップデート一覧
アップデート詳細
1. Application Integration — セキュリティ速報 GCP-2026-067・GCP-2026-068 と、10月15日からの権限チェックの適用(2026年10月12日・14日)
Application Integration(複数のシステムやサービスをつなぐ処理をノーコードで作るサービス)で、2件のセキュリティ速報が公開されました。2026年10月15日から、IAM(Identity and Access Management、Google Cloud の権限管理)、run-as サービスアカウント、iam.serviceAccounts.actAs のチェックに関するセキュリティ修正が適用され、テスト機能と新しい統合では正しい権限が必要になります。
✨ 使えるようになる機能
- 新機能の追加はありません。権限チェックに関するセキュリティ修正の告知です
⚠️ 使えなくなる機能 / 変更点
- 速報 GCP-2026-067(10月12日): 2026年10月15日から、IAM、run-as サービスアカウント、iam.serviceAccounts.actAs のチェックに関するセキュリティ修正が適用されます。テスト機能と新しい統合では、正しい権限が必要になります
- 速報 GCP-2026-068(10月14日): 2026年8月27日より前のバージョンの Application Integration で、AuthConfig の検証と統合の実行ランタイムに、不正な認可(Incorrect Authorization)の脆弱性があったと公表されました
- 準備の手順は「Prepare for upcoming authorization changes」に案内されています
🤔 判断観点
- 影響範囲: 自社で Application Integration を使っているか、テスト機能を使う担当者や統合を作成する担当者がいるかを確認する観点があります
- 権限の確認: run-as サービスアカウントを指定している統合について、担当者に iam.serviceAccounts.actAs を含む必要な権限が付与されているかを、準備の手順と照らし合わせて確認する観点があります
- 速報の確認: 2件の速報の内容を読み、自社の利用状況に該当する記載があるかを確認する観点があります
📚 公式ソース
- 製品ドキュメント: Security bulletins - GCP-2026-067 / Security bulletins - GCP-2026-068 / Prepare for upcoming authorization changes
- リリースノート: Google Cloud release notes - October 12, 2026 / Google Cloud release notes - October 14, 2026
2. Cloud Service Mesh — 3つのパッチバージョンでプラットフォームの CVE を修正(2026年10月12日)
Cloud Service Mesh(サービス間の通信の制御・暗号化・監視をまとめて担う仕組み)のクラスタ内版で、1.30.5-asm.8、1.29.8-asm.8、1.28.10-asm.49 の3つのパッチが公開されました。いずれもプラットフォームの CVE(公開されている脆弱性の識別番号)の修正を含みます。
✨ 使えるようになる機能
- セキュリティ修正中心のパッチリリースであり、公式にハイライトされた新機能はありません
- 各パッチが使う Envoy(Cloud Service Mesh のプロキシ)のバージョンは、1.30.5-asm.8 が v1.38.7-dev、1.29.8-asm.8 が v1.37.9-dev、1.28.10-asm.49 が v1.36.10-dev です
⚠️ 使えなくなる機能 / 変更点
- 修正された CVE は、1.30.5-asm.8 と 1.29.8-asm.8 が15件、1.28.10-asm.49 が16件です(1.28.10-asm.49 のみ CVE-2026-81870 を含みます)
- リリースノートに記載された深刻度は、High が1件(CVE-2026-84782)で、ほかは Medium または Low です
- 1.30.5-asm.8 と 1.29.8-asm.8 は、Cloud Service Mesh のセキュリティ速報 GCP-2026-067 に記載の脆弱性を解消すると説明されています
- 廃止される機能や、既知の不具合の記載はありません
🤔 判断観点
- 影響範囲: 自社でクラスタ内版の Cloud Service Mesh を運用しているか、運用中のマイナーバージョンが 1.28・1.29・1.30 のどれかを確認する観点があります
- 緊急度の判断: リリースノートの CVE 一覧には、プロキシ、コントロールプレーン、Distroless、CNI のどれが対象かが示されています。各 CVE の内容を NVD(米国の脆弱性データベース)で確認し、適用時期を判断する観点があります
- 適用の手順: アップグレード手順は、各バージョンの「Upgrade Cloud Service Mesh」に案内されています。検証環境で通信が従来どおり動作するかを確認してから本番に展開する観点があります
📚 公式ソース
- 製品ドキュメント: Cloud Service Mesh security bulletins - GCP-2026-067 / Upgrade Cloud Service Mesh
- リリースノート: Google Cloud release notes - October 12, 2026
3. Google SecOps — Applied Threat Intelligence のキュレート済みルールが GTI_IOC フィードを参照(2026年10月12日)
Google SecOps(ログを集約して脅威の検知・調査を行うセキュリティオペレーション基盤)の Applied Threat Intelligence(ATI)のキュレート済み検出ルール(Google が用意・管理する検出ルール)が、GTI_IOC フィードと照合するよう更新されます。旧来の IOC(侵害の痕跡を示す指標)フィードが非推奨になったことに続く変更です。
✨ 使えるようになる機能
- ATI のキュレート済みルールが GTI_IOC フィードと照合するようになります。更新後も、レビュー済みで安定した指標のみと照合すると説明されています
- キュレート済みルールについて、利用者側の対応は不要です
⚠️ 使えなくなる機能 / 変更点
- 非推奨になった旧フィードは、MANDIANT_ACTIVE_BREACH_IOC、MANDIANT_FUSION_IOC、OPEN_SOURCE_INTEL_IOC の3つです
- 旧フィードを参照するカスタムルールを使っている場合は、GTI_IOC フィードを使うように書き換える必要があります。手順は「Migrate to GTI_IOC」に案内されています
- 更新は Google SecOps の標準のロールアウトに従い、2026年10月12日(月)から、その週のうちに全リージョンへ展開されます
🤔 判断観点
- 影響範囲: 自社で作成したカスタムルールに、旧フィードを参照するものがあるかを洗い出す観点があります
- 検証: 書き換えたルールで、従来どおりの検出が行われているかを確認する観点があります
📚 公式ソース
- 製品ドキュメント: Migrate to GTI_IOC
- リリースノート: Google Cloud release notes - October 12, 2026
4. Google SecOps — プレイブックの稼働状況を監視する Response Health Hub ダッシュボード(2026年10月12日)
Google SecOps に、キュレート済みダッシュボード Response Health Hub が追加されました。プレイブック(アラートへの対応手順を自動化したもの)の性能、実行の遅延、自動化の効果、連携機能の稼働状況を、環境をまたいで一か所で監視できます。リリースノートでは Spotlight Feature として紹介されています。
🔍 何が変わったのか
- 実行量と利用状況: プレイブックの総実行数、日ごとの推移、完了の成功率、キューに滞留しているプレイブックを確認できます
- アタッチと再実行: ケースやアラートあたりのプレイブックの平均・最大アタッチ数を追跡し、再実行の多いプレイブックを特定できます
- 遅延の診断: プレイブック全体の実行時間とアクションの実行時間を比較し、最も遅い30件のプレイブックとアクションの実行を詳しく調べられます
- 失敗の調査: 直近で失敗した実行、失敗率の高いプレイブック、中断されたプレイブック、連携アクションのエラー理由を調べられます
- 自動化の効果: 自動と手動のケースのクローズ率と、MTTR(平均解決時間)を比較できます
💼 こんな場面で活用できます(ユースケース)
Google SecOps でプレイブックによる対応の自動化を運用している SOC(セキュリティ監視の専門チーム)の運用担当者が対象です。処理が滞っているプレイブックや失敗が続く連携機能を見つけて、どこから手を入れるかを決める際の材料にできます。
✨ 導入メリット
- プレイブックの稼働状況を、個別に調べることなく一つのダッシュボードで把握できます
- 遅い処理や失敗の多い処理を特定しやすくなり、対応の自動化の改善に着手しやすくなります
- 自動と手動のクローズ率や MTTR を比べることで、自動化の効果を説明する材料が得られます
📚 公式ソース
- 製品ドキュメント: Monitor response and playbook health
- リリースノート: Google Cloud release notes - October 12, 2026
5. Google SecOps — SOAR API の Chronicle API への移行期限を2027年3月31日に延長(2026年10月12日)
Google SecOps で、SOAR API(セキュリティ対応の自動化機能の API)を Chronicle API へ移行する期限が、2026年11月30日から2027年3月31日に延長されました。
✨ 使えるようになる機能
- 新機能の追加はありません。移行期限の変更の告知です
⚠️ 使えなくなる機能 / 変更点
- SOAR API から Chronicle API への移行期限が、2026年11月30日から2027年3月31日に変わりました
- 移行の概要は「SOAR Migration overview」に案内されています
🤔 判断観点
- 影響範囲: SOAR API を呼び出している社内のスクリプトや連携の仕組みがあるかを確認する観点があります
- スケジュール: 延長後の期限を前提に、移行作業の時期と検証期間を計画し直す観点があります
📚 公式ソース
- 製品ドキュメント: SOAR Migration overview
- リリースノート: Google Cloud release notes - October 12, 2026
6. Apigee hybrid — v1.16.11 で9コンポーネントのセキュリティ修正(2026年10月14日)
Apigee hybrid(API 管理サービス Apigee のランタイムを、利用者が管理する Kubernetes 環境で動かす形態)の v1.16.11 がリリースされました。9つのコンポーネントで脆弱性が修正されたほか、SemanticCacheLookup ポリシーの SSRF(サーバーを踏み台にして内部のリソースへリクエストを送らせる攻撃)の脆弱性も修正されています。このほか、VerifyJWT の鍵キャッシュと apigee-connect-agent の接続維持に関する不具合2件も修正されました。
✨ 使えるようになる機能
- SemanticCacheLookup ポリシーで、gRPC による接続(PrivateServiceConnect の GrpcEndpoint)がサポートされ、Vector Search の Private Service Connect(PSC)エンドポイントと組み合わせて使えるようになりました
⚠️ 使えなくなる機能 / 変更点
- 修正対象のコンポーネントは、apigee-fluent-bit、apigee-hybrid-cassandra-client、apigee-kube-rbac-proxy、apigee-mart-server、apigee-mint-task-scheduler、apigee-prom-prometheus、apigee-prometheus-adapter、apigee-runtime、apigee-synchronizer の9件です
- リリースノートに列挙された CVE は、複数のコンポーネントに重複して記載されたものを1件と数えると44件です。CVE-2024-6763 と CVE-2025-46392 を除き、CVE-2026 の番号です。深刻度の記載はありません
- Extension Processor(ext_proc)による拒否の際に、常に HTTP 500 を返すのではなく、ポリシーや FaultRule が生成したステータスと本文を返すようになりました
- LLMTokenQuota ポリシーで、API プロダクトに設定したオペレーション単位のトークン割り当て値が、実行時に適用されるようになりました。従来は、オペレーション単位の値ではなくプロダクト単位の値が適用されていました
🤔 判断観点
- 影響範囲: 自社で Apigee hybrid v1.16 系を運用しているか、修正対象のコンポーネントを使っているかを確認する観点があります
- 適用の手順: リリースノートでは、パッチリリースは Helm チャートでアップグレードするとイメージが自動で更新され、通常は手動でイメージを変更する必要はないと説明されています
- 緊急度の判断: 深刻度が公式に示されていないため、NVD の各 CVE の内容と自社の利用コンポーネントを照らし合わせて、適用時期を判断する観点があります
- 挙動の確認: ext_proc を使っている API プロキシでは、拒否時に返るステータスが変わるため、クライアント側がステータスコードで処理を分けていないかを確認する観点があります
📚 公式ソース
- 製品ドキュメント: Upgrading Apigee hybrid to version v1.16.11 / Apigee release process
- リリースノート: Google Cloud release notes - October 14, 2026
7. Certificate Manager / Cloud Load Balancing — Google マネージドの公開 SSL 証明書の有効期間が90日から45日へ(2026年10月14日)
Google Public CA(pki.goog)が署名する、Google マネージドの公開 SSL 証明書の有効期間が、90日から45日へ順次移行しています。証明書の発行と更新は Google Cloud が自動で管理するため、手動の対応や設定の変更は不要と説明されています。
🔍 何が変わったのか
- 業界全体のセキュリティ基準に合わせて証明書の有効期間を短くするため、Google マネージドの公開証明書がより頻繁にローテーション(入れ替え)されるようになります
- Certificate Manager の証明書と Compute Engine の SSL 証明書のどちらも、発行と更新は Google Cloud が自動で管理すると説明されています
- 移行は段階的に行われます
💼 こんな場面で活用できます(ユースケース)
ロードバランサで Google マネージドの証明書を使い、Web サイトや API を公開しているインフラ担当者・セキュリティ担当者が対象です。証明書の更新作業を自社で行うことなく、有効期間の短い証明書で運用できます。
✨ 導入メリット
- リリースノートでは、ローテーションの頻度が上がることで、ロードバランサ全体のセキュリティ態勢が高まると説明されています
📚 公式ソース
- 製品ドキュメント: Public Certificate Authority / Google-managed certificates / Use Google-managed certificates / Renew a Google-managed SSL certificate
- リリースノート: Google Cloud release notes - October 14, 2026
8. Cloud Load Balancing / Cloud Armor / Secure Web Proxy — サービスレート制限ポリシーが利用可能に(Preview・2026年10月14日)
サービスレート制限(service rate limiting、一定時間あたりのリクエスト量を制限する仕組み)のポリシーが、Preview として提供されました。対象は、Cloud Load Balancing のリージョン内部 Application Load Balancer、Secure Web Proxy(外向きの Web 通信を検査・制御するプロキシ)、Cloud Armor(DDoS 対策や WAF の機能を提供するサービス)です。
🔍 何が変わったのか
- Cloud Load Balancing: リージョン内部 Application Load Balancer と Secure Web Proxy で、サービスレート制限ポリシーを使えるようになりました
- Cloud Armor: サービスレート制限をサポートしました
- Secure Web Proxy: 認可ポリシーとゲートウェイセキュリティポリシーのどちらを使うゲートウェイにも、サービスレート制限ポリシーをアタッチできます
💼 こんな場面で活用できます(ユースケース)
リリースノートでは、信頼できるクライアントが過大なリソースを消費する場合にもサービスの可用性を保つ用途が挙げられています。Secure Web Proxy では、外部の接続先を過剰な通信から守り、外向きの Web 通信のコストを管理する用途が示されています。
✨ 導入メリット
- 信頼できるクライアントからの通信でも量を制限できるため、サービスの可用性を保ちやすくなります
- 外向きの通信量を制御することで、外部サービスへの過剰なリクエストとそのコストを抑えられます
- Preview の段階で、自社の通信パターンに合う設定を検証できます
📚 公式ソース
- 製品ドキュメント: Service rate limiting overview / Cloud Armor and service rate limiting / Configure service rate limiting policies
- リリースノート: Google Cloud release notes - October 14, 2026
9. VPC Service Controls — ingress・egress ルールで Workload Identity Federation for GKE を指定可能に(Preview・2026年10月14日)
VPC Service Controls(Google Cloud のサービスの周囲に「サービス境界」を設け、データの持ち出しを防ぐ仕組み)の ingress ルール・egress ルールで、Workload Identity Federation for GKE(GKE の Pod が Google Cloud のリソースにアクセスする際の ID の仕組み)のプリンシパルを指定できるようになりました。Preview での提供です。
🔍 何が変わったのか
- Kubernetes サービスアカウントを使うすべての Pod を、サービスアカウントの名前または ID で指定できます
- Kubernetes の名前空間(namespace)内のすべての Pod を指定できます
- クラスタ内のすべての Pod を指定できます
💼 こんな場面で活用できます(ユースケース)
サービス境界で保護したデータに、GKE 上のアプリケーションからアクセスさせたいクラウド管理者・セキュリティ担当者が対象です。アクセスを許可する対象を、サービスアカウント、名前空間、クラスタの単位で選んでルールに書けます。
✨ 導入メリット
- 境界のルールで、GKE のワークロードを単位としてアクセスを許可できます
- 許可の範囲をサービスアカウント単位まで絞れるため、必要以上にアクセスを広げる設定を避けやすくなります
📚 公式ソース
- 製品ドキュメント: Configure identity groups and third-party identities in ingress and egress rules / Supported identities for ingress and egress rules
- リリースノート: Google Cloud release notes - October 14, 2026
10. Apigee Edge for Private Cloud — 4.54.00 をリリース、Java 8・Classic UI・apigee-sso を廃止(2026年10月15日)
Apigee Edge for Private Cloud(Apigee Edge を自社のデータセンターなどで運用する形態)の 4.54.00 がリリースされました。Java 8 を Java 17・Java 21 に置き換え、Classic UI と apigee-sso コンポーネントを削除し、同梱のソフトウェアを更新するリリースで、後方互換性はありません。4.54.00.00 は長期サポート(LTS)リリースに指定されています。
✨ 使えるようになる機能
- apigee-setup と apigee-service に、コンポーネントのインストール前に環境設定の問題を検出する事前チェックが追加されました(GA)
- New Edge UI で、ID プロバイダを設定しなくても Basic 認証でサインインできるようになりました(GA)。Apigee SSO や、SAML・OIDC などの外部 ID プロバイダも設定できます
- 複数のセキュリティ脆弱性が、コンポーネントの更新に含まれる形で修正されています
⚠️ 使えなくなる機能 / 変更点
- Java: Cassandra と ZooKeeper は Java 17、Management Server・Message Processor・Router・Qpid Broker-J は Java 21 で動作します。Oracle JDK 8 と OpenJDK 8 はサポートされなくなりました。独自の JavaCallout ポリシーやリソース JAR を使う API プロキシは、Java 21 で動作しなくなる可能性があります
- 管理 UI: Classic UI(edge-ui)は削除され、New Edge UI(edge-management-ui)だけになりました。Classic UI を使っている環境は、アップグレード前に移行する必要があります。Classic UI の独自設定は自動では引き継がれません
- UI のポート: 既定のポートが 9000 から 3001 に変わります。9000 を指すファイアウォールルールやロードバランサのターゲットポートは、更新するまで接続に失敗します
- Apigee SSO: Apigee SSO を有効にしている環境では、apigee-openldap に統合された OIDC ID ブローカーが、独立した apigee-sso コンポーネントと Apache Tomcat 9.0.x を置き換えます。既存の apigee-sso の設定は自動では移行されないため、アップグレード前に検証済みの LDAP の完全なバックアップを取るよう案内されています。Apigee SSO を使っていない環境では対応は不要です
- TLS の既定値: Message Processor は Java 21 の暗号の基準に変わり、TLS 1.3 が既定で有効になります。前方秘匿性のない静的 RSA の鍵交換スイート(TLS_RSA_*)は無効になり、暗号スイートの設定を静的 RSA のみに上書きしている場合は、バックエンドへの通信や Router との TLS ハンドシェイクが失敗します。TLS_RSA_* を新しい暗号スイートに置き換え、Message Processor を再起動するよう案内されています
- 既定の動作: Message Processor では、Garbage-First ガベージコレクタ(useG1GC=true)と文字列の重複排除(useStringDeduplication=true)が既定で有効になりました(4.53.01 ではどちらも既定では設定されていませんでした)。Edge Router の Nginx は 1.30.0 に更新され、Nginx 1.20.x からアップグレードする場合の変更点は「Nginx 1.30 changes in Apigee Edge 4.54.00」に案内されています
- 同梱の Cassandra、Postgres、OpenLDAP、ZooKeeper、Qpid Broker-J、Nginx、Consul のバージョンが更新されています
🤔 判断観点
- サポート期間: 4.54.00.00 は、2028年4月までがフルサポート、2029年10月までがメンテナンスの期間です。2029年10月以降はソフトウェアの更新、セキュリティの緩和策、技術サポートが提供されません。後続のマイナーリリースやパッチを入れてもこの日程は変わらないため、次の LTS への移行時期も含めて計画する観点があります
- 事前の確認: アップグレード前に「Changes in Edge for Private Cloud 4.54.00」と既知の不具合を読み、JavaCallout の互換性、TLS の暗号スイートの設定、UI のポートを参照するネットワーク設定を洗い出す観点があります
- 移行の順序: Classic UI から New Edge UI への移行と、Apigee SSO の移行(LDAP のバックアップを含む)を、アップグレード作業の前段に組み込む観点があります
- 検証: 本番環境に適用する前に、検証環境で API プロキシとバックエンドとの TLS 接続が従来どおり動作するかを確認する観点があります
📚 公式ソース
- 製品ドキュメント: Changes in Edge for Private Cloud 4.54.00 / Update Apigee Edge 4.53.00 or 4.53.01 to 4.54.00 / Migrate to the New Edge UI / Apigee Edge for Private Cloud release and lifecycle policy / Known issues with Edge for Private Cloud
- リリースノート: Google Cloud release notes - October 15, 2026
11. Apigee Edge for Public Cloud / Apigee Integrated Portal — ポータルの SSO エンドポイントで TLS 1.2 以上を必須化(2026年10月15日)
Apigee Edge for Public Cloud の SSO(シングルサインオン)の更新が2026年10月15日に始まり、同日に Apigee Integrated Portal(API の利用者向けに公開する開発者ポータル)の新バージョンがリリースされました。ポータルの SSO エンドポイントが、非推奨の TLS 1.1 の接続を意図せず受け付けていた問題が修正され、TLS 1.2 以上が必須になりました。
✨ 使えるようになる機能
- 不具合の修正を中心としたリリースであり、公式にハイライトされた新機能はありません
⚠️ 使えなくなる機能 / 変更点
- ポータルの SSO エンドポイントは TLS 1.2 以上の接続のみを受け付けます。TLS 1.1 で接続していたクライアントは接続できなくなります
- 既知の不具合・CVE 情報の記載はありません
🤔 判断観点
- 影響範囲: 自社のポータルにサインインする利用者の環境や、ポータルの SSO エンドポイントに接続する仕組みに、TLS 1.1 しか使えないものがないかを確認する観点があります
- 問い合わせへの備え: ポータルにサインインできないという問い合わせがあった場合に、接続元の TLS のバージョンを確認項目に加える観点があります
📚 公式ソース
12. Security Command Center — 攻撃パスのシミュレーションが外部公開 VM の検出結果に対応(Preview・2026年10月15日)
Security Command Center(クラウドのセキュリティリスクを一元的に管理する仕組み)の Risk Engine による攻撃パスのシミュレーションが、外部公開の検出結果カテゴリ EXTERNALLY_EXPOSED_VM_INSTANCE に対応しました。Preview での提供です。
🔍 何が変わったのか
- EXTERNALLY_EXPOSED_VM_INSTANCE は、ホスト OS へのアクセスを許す公開 IP アドレスを直接持つ Compute Engine または GKE のリソースを示す検出結果カテゴリです
- 攻撃パスのシミュレーションがこのカテゴリを扱うことで、攻撃パスの分析の精度が上がると説明されています
- インターネットへの公開が確認されたリソースについて、優先度を決める手がかりとなる攻撃の露出スコアが提供されます
💼 こんな場面で活用できます(ユースケース)
Security Command Center の検出結果をもとに、対処の優先順位を決めているセキュリティ運用担当者が対象です。公開 IP アドレスを直接持つ VM や GKE のリソースのうち、どれから対処するかを、攻撃の露出スコアを参考に判断できます。
✨ 導入メリット
- インターネットに公開されたリソースを、攻撃パスの観点から優先度づけできます
📚 公式ソース
- 製品ドキュメント: Detect exposed resources / Risk Engine feature support / Overview of attack exposure scores and attack paths
- リリースノート: Google Cloud release notes - October 15, 2026
まとめ
2026年10月12日〜18日のセキュリティカテゴリでは、Cloud Load Balancing・Cloud Armor・Secure Web Proxy でサービスレート制限が Preview として提供され、信頼できるクライアントからの過剰な通信や、外向きの通信量を制御する選択肢が加わりました。Google マネージドの公開 SSL 証明書は有効期間が45日に短くなりますが、更新は自動で行われます。VPC Service Controls の GKE ワークロード単位の指定や、Security Command Center の外部公開 VM の優先度づけ(いずれも Preview)も追加されています。
運用中の環境に関わる項目もあります。Apigee Edge for Private Cloud 4.54.00 は後方互換性のないリリースで、Java、管理 UI とそのポート、Apigee SSO、TLS の暗号スイートの確認が必要です。Application Integration は10月15日から権限チェックが適用され、Google SecOps では旧フィードを参照するカスタムルールの書き換えが求められています。Cloud Service Mesh と Apigee hybrid では CVE の修正を含むパッチが提供されました。Google SecOps では、サポート対象のデフォルトパーサーの一覧も更新されています。該当する製品を使っているかを確認するところから、公式ドキュメントをもとに進めていただければと思います。
関連 XIMIX 記事
Google Cloud アップデート情報をシリーズでご覧になりたい方は、アップデート情報一覧から過去の記事もご確認いただけます。
XIMIX からのご案内
XIMIX(サイミクス)は NI+C が運営する Google Cloud プレミアパートナーサービスです。Google Cloud / Google Workspace の導入・活用支援、セキュリティ強化、データ活用などをご支援しています。本記事で取り上げた Apigee や Cloud Armor、Security Command Center などの活用にご関心がありましたら、お気軽にご相談ください。
- XIMIX について: https://ximix.niandc.co.jp/about-ximix
参考資料
- Google Cloud Release Notes: https://cloud.google.com/release-notes
- 2026-10-12: Google Cloud release notes - October 12, 2026
- 2026-10-14: Google Cloud release notes - October 14, 2026
- 2026-10-15: Google Cloud release notes - October 15, 2026
- Google SecOps リリースノート: https://docs.cloud.google.com/chronicle/docs/secops/release-notes
- Google SecOps: サポート対象のデフォルトパーサー: https://docs.cloud.google.com/chronicle/docs/ingestion/parser-list/supported-default-parsers
- Apigee hybrid リリースノート: https://docs.cloud.google.com/apigee/docs/hybrid/release-notes
執筆者紹介